Una nueva oleada de ciberataques contra la infraestructura del comercio minorista ha sacudido a Europa. Durante la madrugada del lunes, una acción coordinada logró manipular de forma remota los sistemas de control de temperatura de refrigeradores y congeladores en decenas de supermercados de Suecia, Bélgica, Luxemburgo e Irlanda. Los atacantes elevaron los termostatos -alcanzando en algunos casos los 50 °C en unidades de congelación-, obligando a los establecimientos a descartar toneladas de alimentos frescos y congelados para evitar riesgos sanitarios.
Entre las firmas afectadas figuran gigantes del sector como Ahold Delhaize, Colruyt (operador de Spar en Bélgica), Carrefour, ICA, Coop e incluso establecimientos de IKEA. El incidente replica un ataque de características idénticas registrado el mes pasado en Francia, lo que confirma una brecha de seguridad sistemática en los sistemas de gestión de frío industrial.
La tecnología de control remoto, la puerta de entrada
La investigación preliminar apunta a que varios de los equipos comprometidos emplean software de control térmico de la firma danesa Danfoss, proveedora de múltiples cadenas en el continente. El avance de la digitalización ha convertido dispositivos antes puramente mecánicos en equipos conectados a la red, facilitando su monitorización pero abriendo un vector de ataque crítico.
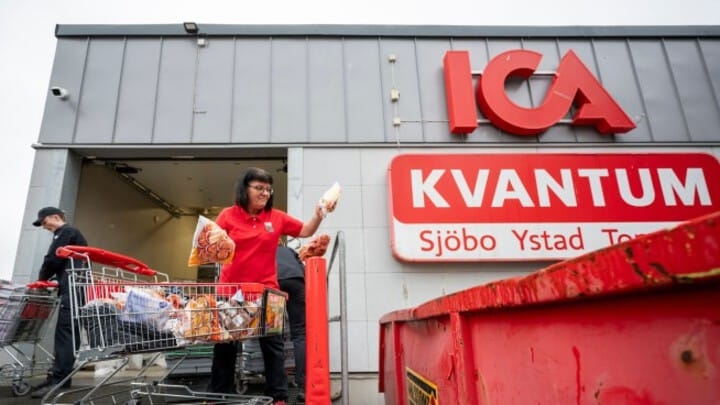
Personal de un establecimiento de ICA Kvantum en Sjöbo (Suecia) desecha productos congelados echados a perder tras el ciberataque.
Expertos en ciberseguridad señalan que la ausencia de exigencias económicas por parte de los atacantes descarta el móvil del ransomware tradicional y orienta las sospechas hacia un acto de sabotaje o guerra híbrida. La vulnerabilidad de estas interfaces de gestión del entorno (BMS) permite a cualquier actor con acceso alterar parámetros operativos sin dejar un rastro técnico complejo de auditar.
Preocupación institucional por la seguridad alimentaria
Las instituciones comunitarias han reaccionado con inquietud ante lo que consideran una amenaza directa al abastecimiento. El comisario europeo de Agricultura, Christophe Hansen, ha calificado los ataques como un intento deliberado de desestabilizar la cadena alimentaria y minar la confianza de los consumidores.
Por su parte, los organismos nacionales de ciberseguridad advierten sobre la sofisticación que el uso de herramientas de inteligencia artificial aporta a los ciberdelincuentes a la hora de detectar fallos en sistemas IT expuestos. Mientras las empresas afectadas trabajan junto a sus proveedores tecnológicos en parches de seguridad, el sector del retail europeo afronta una llamada de atención urgente para blindar sus infraestructuras operativas frente a ciberamenazas de impacto físico.